

L'analisi del dott. Piergiorgio Verrecchia approfondisce il legame tra diritto, tecnologia e protezione dei dati sensibili nel settore sanitario, evidenziando la necessità di un approccio integrato e di un miglioramento continuo tra gestione del rischio, tutela dei dati e responsabilità organizzativa. La sicurezza dei dati sanitari è oggi una delle sfide centrali della trasformazione digitale. L'elaborato, articolato in quattro capitoli, affronta il tema mettendo in relazione diritto, tecnologia, gestione del rischio e protezione dei dati, evidenziando come la cybersecurity non rappresenti una questione esclusivamente tecnica, ma richieda un approccio integrato, capace di coniugare sicurezza delle informazioni, organizzazione e tutela dei diritti delle persone.
La trasformazione digitale ha radicalmente ridefinito l'organizzazione e la gestione dei servizi sanitari, introducendo vantaggi innegabili ma sollevando, al contempo, interrogativi cruciali in merito alla sicurezza dei dati. Cartelle cliniche, referti e informazioni riservate transitano oggi attraverso sistemi informatici complessi, rendendo centrale la protezione delle informazioni. In questo scenario si inserisce il contributo del dott. Piergiorgio Verrecchia dal titolo "LA GESTIONE DEL RISCHIO INFORMATICO IN AMBITO SANITARIO come misura tecnico-organizzativa di conformità normativa", pubblicato integralmente su ICT Security Magazine.
Il lavoro muove da un presupposto fondamentale: la sicurezza informatica in sanità non si esaurisce nella protezione di reti e software, ma esige una visione strategica capace di coinvolgere l'intera struttura organizzativa. I dati sanitari appartengono alla sfera più intima dell'individuo; la loro compromissione o diffusione illecita genera ripercussioni che travalicano il semplice malfunzionamento tecnico, incidendo direttamente sulla sfera personale dei pazienti.
Partendo dal quadro normativo del GDPR e dal principio di responsabilizzazione (accountability), l'analisi esplora il legame tra gestione del rischio e conformità, superando l'idea di un rispetto puramente formale delle regole. A tal proposito, il contributo esamina l'applicazione di standard internazionali come la ISO/IEC 27001, la ISO/IEC 27005 e la ISO 22301, strumenti chiave per integrare l'analisi del rischio, la continuità operativa e la reattività agli incidenti all'interno di un ciclo di miglioramento continuo.
Dematerializzazione, fattore umano e casi reali
Un'attenzione particolare viene dedicata alla gestione del documento informatico e alla dematerializzazione. La sicurezza delle informazioni passa infatti attraverso una corretta governance dei documenti digitali lungo tutto il loro ciclo di vita.
Per comprendere la portata concreta di un incidente informatico, il saggio esamina il caso dell'attacco subito nel maggio 2023 dalla ASL 1 Avezzano-Sulmona-L'Aquila. L'evento dimostra come le conseguenze di una violazione si estendano ben oltre l'aspetto tecnico, compromettendo i servizi e la tutela delle persone coinvolte, e confermando che la prevenzione richiede una valutazione rigorosa dei rischi prima che si trasformino in emergenze.
Accanto alle soluzioni tecnologiche avanzate, il contributo pone l'accento sul fattore umano: procedure chiare, responsabilità definite e una formazione costante del personale sono indispensabili affinché la sicurezza diventi parte integrante della cultura organizzativa. La cybersecurity non è un traguardo definitivo, ma un processo dinamico che deve adattarsi all'evoluzione tecnologica e delle minacce. Dietro ogni dato sanitario vi è una persona: per questo la gestione del rischio informatico rappresenta una componente essenziale per garantire la sicurezza dei servizi e la salvaguardia dei diritti fondamentali.
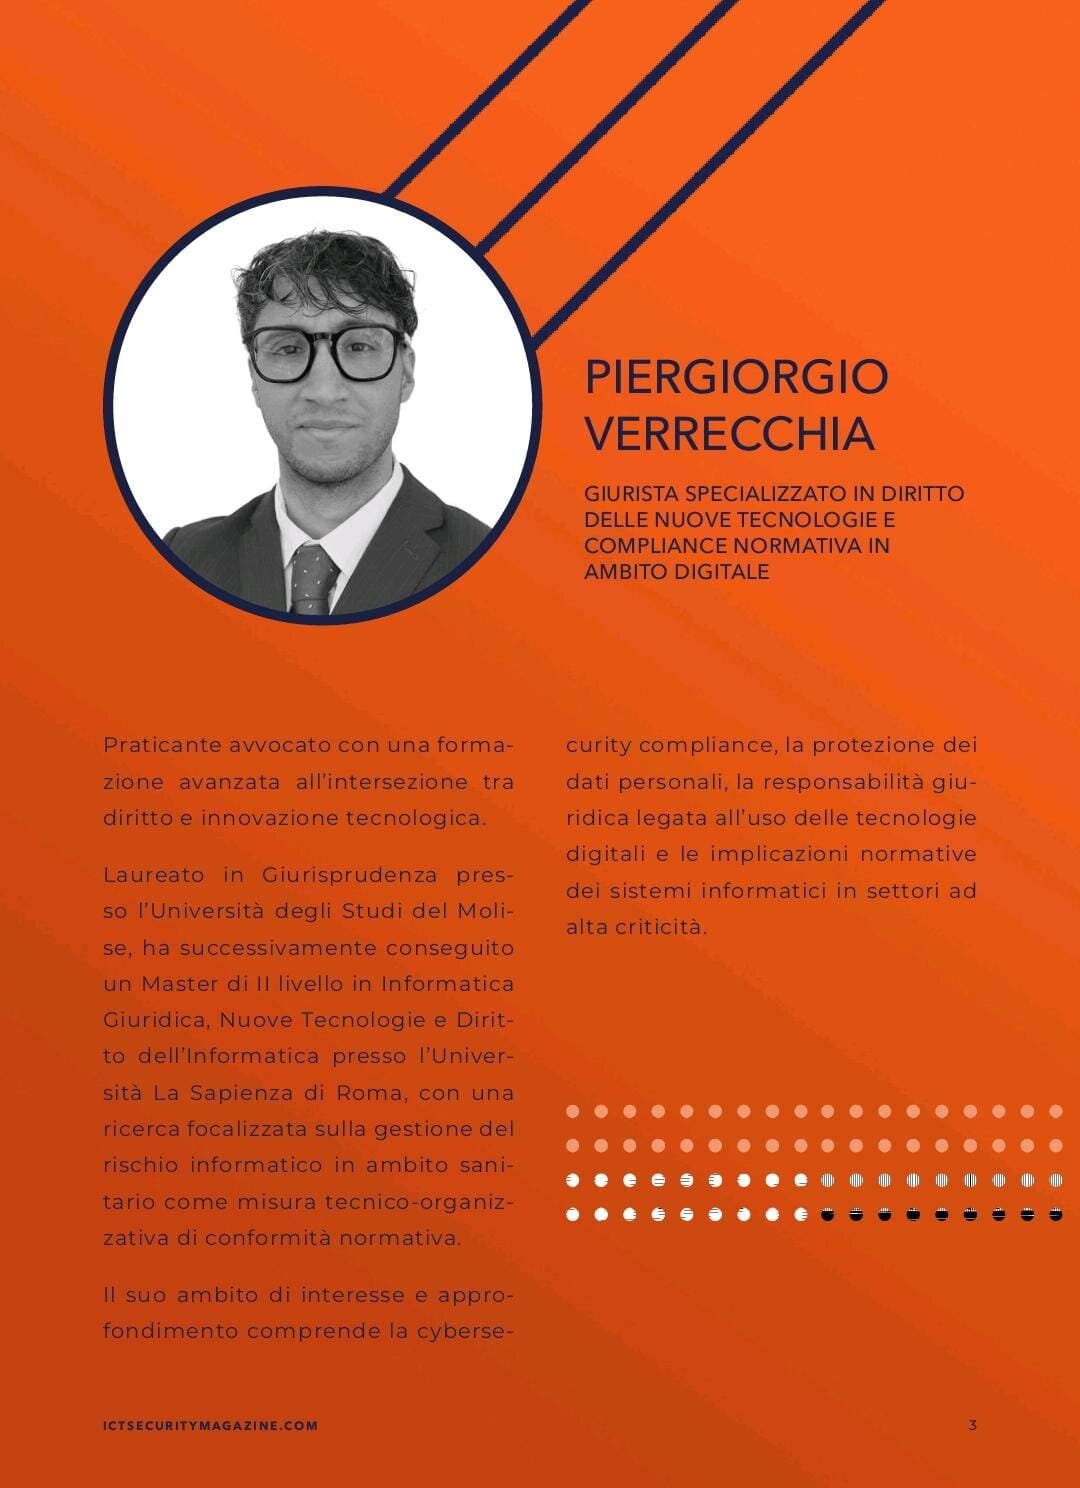
Nota sull'autore: Il dott. Piergiorgio Verrecchia è praticante avvocato, laureato in Giurisprudenza presso l'Università degli Studi del Molise di Campobasso e con un Master di II livello in informatica giuridica, nuove tecnologie e diritto dell'informatica conseguito presso l'Università La Sapienza di Roma.